Yapay Zekâ Aracı Seçimi Neden Bir Yazılım Satın Alma Kararından Daha Fazlasıdır?
Şirketlerin kullanabileceği yapay zekâ araçlarının sayısı hızla artarken seçim problemi de giderek karmaşıklaşıyor. Metin üretimi, doküman analizi, müşteri hizmetleri, yazılım geliştirme, veri analizi, kurumsal arama ve süreç otomasyonu gibi alanlarda aynı ihtiyacı karşılamayı vadeden çok sayıda ürün bulunabiliyor.
Bu nedenle temel soru artık yalnızca “hangi yapay zekâ modeli daha iyi?” değildir. Daha doğru soru şudur:
Kurumsal yapay zekâ aracı seçimi; bir modelin teknik kabiliyetlerinin yanında veri yönetimi, güvenlik, mevzuat, entegrasyon, operasyon, maliyet, yönetişim ve tedarikçi riskinin birlikte değerlendirilmesini gerektirir.
NIST AI Risk Management Framework, güvenilir yapay zekâyı yalnızca doğruluk üzerinden tanımlamaz. Geçerlilik ve güvenilirlik, güvenlik ve dayanıklılık, hesap verebilirlik ve şeffaflık, açıklanabilirlik, mahremiyet ve zararlı önyargıların yönetimi gibi farklı özelliklerin birlikte değerlendirilmesini önerir [1]. NIST ayrıca yapay zekâ risk yönetimini Govern, Map, Measure ve Manage olmak üzere dört temel fonksiyon etrafında yapılandırır [1].
Dolayısıyla şirketler için doğru yapay zekâ aracı, internette genel olarak en yüksek performansı gösteren ürün değil; kurumun belirli kullanım bağlamında gereksinimleri karşılayan üründür.
İlk Adım: Araç Değil Kullanım Senaryosu Tanımlayın
En sık yapılan hatalardan biri, önce bir yapay zekâ ürünü seçip daha sonra şirkette nerede kullanılabileceğini araştırmaktır.
Daha sağlıklı yaklaşım bunun tersidir.
Önce problem tanımlanmalıdır.
Örneğin:
- Müşteri destek taleplerinin sınıflandırılması mı gerekiyor?
- Çalışanların şirket dokümanlarında daha hızlı arama yapması mı hedefleniyor?
- Tekrarlanan raporların hazırlanması mı otomatikleştirilecek?
- Satış görüşmelerinin özetlenmesi mi gerekiyor?
- Yazılım ekibinin geliştirme süresi mi azaltılmak isteniyor?
- Sözleşmeler veya teknik dokümanlar mı analiz edilecek?
NIST'in AI RMF yaklaşımındaki Map fonksiyonu da sistemin amaçlanan kullanımını, kullanıcılarını, bağlamını, olası etkilerini ve sınırlarını anlamayı risk yönetiminin temel parçalarından biri olarak ele alır [1].
Bir kullanım senaryosu mümkün olduğunca ölçülebilir biçimde yazılmalıdır.
“Çalışanlarımızın daha verimli olmasını istiyoruz” yerine:
Teknik destek ekibinin ürün dokümanlarında bilgi aramak için harcadığı süreyi azaltmak istiyoruz.
gibi bir tanım, daha sonra yapılacak araç değerlendirmesini somutlaştırır.
Aksi halde ürünlerin özellik listeleri karşılaştırılır fakat gerçekten hangi aracın iş problemini daha iyi çözdüğü anlaşılamaz.
Yapay Zekâ Aracı Seçerken Değerlendirilmesi Gereken Temel Kriterler
1. Gerçek Kullanım Senaryosundaki Performans
Genel benchmark sonuçları yararlı olabilir ancak şirketinizdeki gerçek performansı garanti etmez.
Bir model matematik, kodlama veya genel bilgi testlerinde güçlü olabilir fakat kurumunuza özgü:
- Türkçe terminolojide,
- teknik dokümanlarda,
- ürün kataloglarında,
- müşteri yazışmalarında,
- sektör jargonunda,
- yapılandırılmamış belgelerde
beklenen sonucu vermeyebilir.
NIST, yapay zekâ sistemlerinin dağıtımdan önce ve operasyon sırasında test edilmesini; performansın kullanım ortamına benzeyen koşullarda değerlendirilmesini önerir [1].
Bu nedenle araç seçiminde küçük fakat temsil gücü yüksek bir değerlendirme veri seti oluşturmak önemlidir.
Örneğin doküman analiz sistemi değerlendiriliyorsa şirketin gerçek dokümanlarından temsil gücü yüksek bir görev kümesi hazırlanabilir. Örnek sayısı için evrensel bir eşik yoktur: kapsam; kullanım çeşitliliğine, hata maliyetine, sınır durumlarına ve istatistiksel güven ihtiyacına göre belirlenmelidir. Doğru sonuçlar uzmanlar tarafından önceden tanımlanarak farklı araçlar aynı test setinde karşılaştırılabilir.
Burada ölçülebilecek kriterler kullanım senaryosuna göre değişebilir:
- doğruluk,
- eksik bilgi oranı,
- hatalı bilgi üretme oranı,
- görev tamamlama süresi,
- insan müdahalesi gereksinimi,
- yanıt tutarlılığı,
- kaynak gösterme başarısı,
- gecikme süresi.
Amaç, “model iyi görünüyor” gibi öznel değerlendirmeleri ölçülebilir kriterlere dönüştürmektir.
2. Veri Güvenliği ve Gizlilik
Kurumsal yapay zekâ kullanımında en kritik sorulardan biri şudur:
Araca gönderdiğimiz veriye ne oluyor?
Bir çalışanın sisteme müşteri bilgisi, finansal veri, kaynak kodu, sözleşme veya şirket içi belge yüklemesi durumunda verinin nasıl işlendiği bilinmelidir.
Tedarikçiye şu sorular yöneltilmelidir:
- Veriler hangi ülkelerde işleniyor?
- Veriler ne kadar süre saklanıyor?
- Kullanıcı girdileri model eğitimi için kullanılıyor mu?
- Eğitim kullanımını devre dışı bırakmak mümkün mü?
- Veriler üçüncü taraf alt işleyenlere aktarılıyor mu?
- Veri silme mekanizması bulunuyor mu?
- Aktarım sırasında ve depolamada şifreleme uygulanıyor mu?
- Kurumsal kullanıcılar için erişim kontrolü mevcut mu?
- Denetim kayıtları tutulabiliyor mu?
- Veri ihlali durumunda bildirim prosedürü nedir?
Türkiye açısından kişisel veri içeren kullanım senaryolarında 6698 sayılı Kişisel Verilerin Korunması Kanunu kapsamındaki yükümlülükler ayrıca değerlendirilmelidir. KVKK'nın üretken yapay zekâ rehberi, üretken yapay zekâ sistemlerinin yaşam döngüsü boyunca kişisel veri işleme faaliyetlerinin değerlendirilmesi gerektiğine dikkat çeker [2].
Özellikle küresel bulut tabanlı yapay zekâ hizmetlerinde yurt dışına veri aktarımı ayrı bir kontrol noktasıdır. 1 Haziran 2024'te yürürlüğe giren değişiklik sonrasında aktarım; yeterlilik kararı, uygun güvenceler veya Kanun'da sınırlı hâller için öngörülen arızi aktarım yollarından birine dayanmalıdır. Standart sözleşmeler ve bağlayıcı şirket kuralları uygun güvence seçenekleri arasındadır; ancak her hizmet için otomatik uygunluk sağlamaz. Veri sorumlusu, aktarım zincirini, alıcı ve alt işleyenleri, amaç ve veri kategorilerini somut olayda değerlendirmelidir [3].
Dolayısıyla “kurumsal paket kullanıyoruz” ifadesi tek başına veri koruma açısından yeterli bir değerlendirme değildir.
3. Modelin Ürettiği Bilginin Güvenilirliği
Üretken yapay zekâ sistemleri ikna edici fakat yanlış içerik üretebilir.
NIST'in Generative AI Profile dokümanı, üretken yapay zekâya özgü risklerin ayrıca değerlendirilmesini ve sistemlerin yaşam döngüsü boyunca yönetilmesini önerir [4].
Bu nedenle seçim sırasında yalnızca doğru cevap sayısına değil, yanlış cevapların niteliğine de bakılmalıdır.
Örneğin yanlış cevap:
- kolayca fark edilebilir mi?
- gerçekmiş gibi mi sunuluyor?
- kaynağı doğrulanabiliyor mu?
- finansal veya hukuki kararları etkileyebilir mi?
- otomatik olarak başka bir sisteme aktarılıyor mu?
Bir pazarlama metnindeki hata ile kredi değerlendirmesi veya üretim güvenliği sürecindeki hata aynı risk seviyesinde değildir.
Bu nedenle model performansı kullanım bağlamından bağımsız değerlendirilemez.
4. Güvenlik Riskleri
LLM tabanlı uygulamalarda geleneksel yazılım güvenliği kontrolleri tek başına yeterli değildir.
OWASP'ın 2026 LLM ve GenAI Top 10 çalışması; prompt injection, hassas bilgi ifşası, tedarik zinciri ve veri/model zehirleme gibi risklerin yanında, araç kullanabilen ajanlarda yetki ve denetim sınırlarının ayrıca tasarlanması gerektiğini gösterir [5].
Özellikle yapay zekâ sistemi:
- şirket veritabanına erişiyorsa,
- e-posta gönderebiliyorsa,
- dosya oluşturabiliyorsa,
- CRM üzerinde işlem yapabiliyorsa,
- API çağırabiliyorsa,
- ödeme veya sipariş süreçlerine bağlanıyorsa,
risk seviyesi yalnızca sohbet eden bir yapay zekâ aracından çok daha yüksektir.
Bu durumda “model hangi sorulara cevap verebiliyor?” sorusunun yanında:
Modelin hangi işlemleri yapmasına izin veriliyor?
sorusu da değerlendirilmelidir.
Yetkiler mümkün olduğunca minimum ayrıcalık prensibiyle sınırlandırılmalı; kritik işlemlerde insan onayı veya ek doğrulama katmanları düşünülmelidir.
5. Entegrasyon Kabiliyeti
Bir araç tek başına iyi çalışabilir fakat şirketin mevcut sistemlerine entegre edilemiyorsa operasyonel değeri sınırlı kalabilir.
Değerlendirilmesi gereken başlıca entegrasyon noktaları şunlardır:
- API erişimi,
- webhook desteği,
- CRM entegrasyonu,
- ERP entegrasyonu,
- doküman sistemleri,
- veri tabanları,
- kimlik doğrulama sistemleri,
- kurumsal dosya depolama servisleri,
- otomasyon platformları,
- gözlemleme ve loglama sistemleri.
Ayrıca entegrasyonun yalnızca var olup olmadığı değil, ne kadar kontrol edilebilir olduğu önemlidir.
Örneğin API sunan iki ürün arasında ciddi fark bulunabilir. Birinde ayrıntılı erişim yetkilendirmesi, kullanım logları ve kota yönetimi bulunurken diğerinde yalnızca temel API erişimi olabilir.
6. Kimlik ve Yetki Yönetimi
Çalışan sayısı arttıkça kullanıcıların yapay zekâ sistemine nasıl eriştiği önemli hale gelir.
Kurumsal kullanım için değerlendirilebilecek özellikler arasında:
- Single Sign-On (SSO),
- rol tabanlı erişim kontrolü,
- kullanıcı grupları,
- merkezi kullanıcı yönetimi,
- çalışan ayrıldığında erişimin kapatılması,
- yönetici paneli,
- kullanım kayıtları,
- yetki seviyeleri
yer alabilir.
Örneğin finans ekibinin erişebildiği belgelerle pazarlama ekibinin erişebildiği belgelerin aynı olması gerekmeyebilir.
Bu nedenle yapay zekâ aracının mevcut kimlik ve erişim yönetimi yapısıyla uyumluluğu önemlidir.
7. Loglama, İzlenebilirlik ve Denetlenebilirlik
Bir sistem hata yaptığında şu soruların cevaplanabilmesi gerekir:
- Hangi kullanıcı işlemi başlattı?
- Hangi veri kullanıldı?
- Hangi model veya model sürümü çalıştı?
- Hangi araçlar çağrıldı?
- Sistem hangi çıktıyı üretti?
- İnsan müdahalesi gerçekleşti mi?
- İşlem ne zaman yapıldı?
NIST'in güvenilir yapay zekâ özellikleri arasında hesap verebilirlik ve şeffaflık da bulunur [1]. ISO/IEC 42001 ise kuruluşların yapay zekâ sistemlerini yönetmek için politika, süreç ve sürekli iyileştirme mekanizmaları oluşturmasına yönelik bir yapay zekâ yönetim sistemi standardı sunar [6].
Özellikle yüksek etkili süreçlerde izlenebilirlik yalnızca teknik hata ayıklama özelliği olarak görülmemelidir. Yönetişim ve denetim açısından da önemlidir.
8. Toplam Sahip Olma Maliyeti
Yapay zekâ aracının maliyeti yalnızca aylık abonelik bedeli değildir.
Gerçek toplam maliyet aşağıdaki bileşenleri içerebilir:
Toplam maliyet = lisans + API kullanımı + entegrasyon + altyapı + geliştirme + güvenlik + operasyon + eğitim + bakım
Örneğin düşük API fiyatına sahip bir model, doğru sonuç üretmek için daha fazla geliştirme ve insan kontrolü gerektiriyorsa toplamda daha pahalı hale gelebilir.
Benzer şekilde pahalı görünen bir kurumsal ürün:
- hazır entegrasyonlar,
- merkezi kullanıcı yönetimi,
- güvenlik kontrolleri,
- loglama,
- teknik destek
sağlıyorsa entegrasyon maliyetini azaltabilir.
Bu nedenle yalnızca “1 milyon token fiyatı” veya “kullanıcı başına aylık ücret” üzerinden karar verilmemelidir.
Maliyet ölçümü için örnek
Bir müşteri destek sistemi değerlendirildiğinde yalnızca model maliyetini değil:
- aylık işlenen talep sayısını,
- talep başına ortalama model kullanımını,
- insan kontrol süresini,
- entegrasyon bakımını,
- başarısız işlemlerin tekrar maliyetini
hesaba katmak gerekir.
Böylece işlem başına toplam maliyet gibi daha anlamlı bir metrik oluşturulabilir.
9. Tedarikçi Bağımlılığı
Bir yapay zekâ aracına entegrasyon derinleştikçe başka bir ürüne geçiş zorlaşabilir.
Bu nedenle seçim öncesinde şu sorular sorulmalıdır:
- Veriler dışarı aktarılabiliyor mu?
- Promptlar ve iş akışları taşınabilir mi?
- API standart teknolojiler kullanıyor mu?
- Model değiştirmek mümkün mü?
- Üründen ayrılma durumunda veriler nasıl siliniyor?
- Özel entegrasyonların ne kadarı yeniden geliştirilmek zorunda kalır?
Bu konu özellikle yapay zekâ sisteminin şirketin temel operasyonlarına yerleşmesi durumunda önem kazanır.
Başlangıçta küçük görünen teknik bağımlılıklar birkaç yıl sonra önemli geçiş maliyetleri oluşturabilir.
Yapay Zekâ Araçları Nasıl Karşılaştırılmalı?
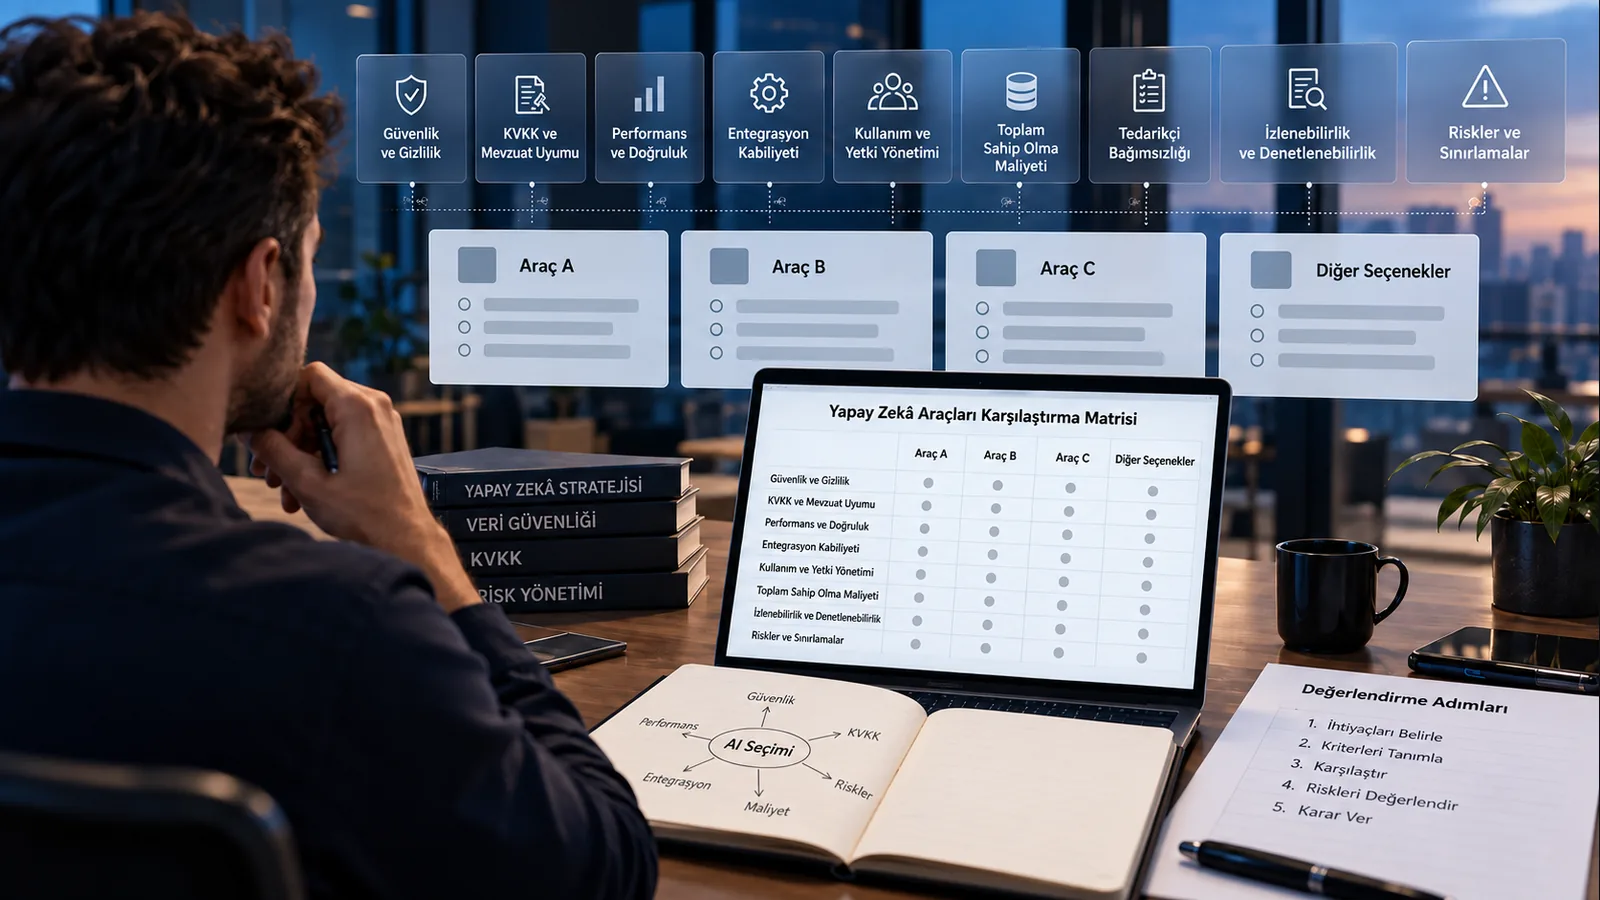
Tek bir “en iyi yapay zekâ aracı” listesi yerine kullanım senaryosuna özel değerlendirme matrisi oluşturmak daha sağlıklı sonuç verir.
| Kriter | Değerlendirilecek soru | Ölçüm yöntemi |
|---|---|---|
| İş performansı | Gerçek görevleri ne kadar başarılı tamamlıyor? | Test veri seti |
| Doğruluk | Yanlış veya eksik cevap oranı nedir? | Uzman değerlendirmesi |
| Güvenlik | Prompt injection ve veri sızıntısı riskleri nasıl yönetiliyor? | Güvenlik testi |
| Gizlilik | Veriler nasıl saklanıyor ve kullanılıyor? | Sözleşme ve teknik inceleme |
| KVKK | Kişisel veri işleme ve aktarım modeli uygun mu? | Hukuki değerlendirme |
| Entegrasyon | Mevcut sistemlerle bağlanabiliyor mu? | Teknik PoC |
| Yetkilendirme | Kullanıcı ve rol yönetimi yeterli mi? | Yönetim paneli testi |
| İzlenebilirlik | İşlemler denetlenebilir mi? | Log incelemesi |
| Ölçeklenebilirlik | Kullanım arttığında performans korunuyor mu? | Yük testi |
| Maliyet | Gerçek iş yükündeki toplam maliyet nedir? | TCO analizi |
| Taşınabilirlik | Başka sağlayıcıya geçmek ne kadar zor? | Mimari değerlendirme |
| Destek | Kritik sorunlarda hangi destek modeli sunuluyor? | SLA/sözleşme incelemesi |
Buradaki kriterlerin ağırlığı her proje için aynı olmamalıdır.
Örneğin genel pazarlama içerikleri üreten bir araçta entegrasyon kolaylığı önemli olabilirken sağlık, finans veya insan kaynakları gibi daha hassas süreçlerde veri güvenliği, doğruluk, denetlenebilirlik ve insan kontrolü daha yüksek öncelik taşıyabilir.
Proof of Concept Yapmadan Araç Seçmeyin
Demo ortamlarında araçlar genellikle ideal örneklerle gösterilir.
Gerçek şirket verisi ise farklıdır:
- dokümanlar eksik olabilir,
- veriler farklı formatlarda bulunabilir,
- terminoloji tutarsız olabilir,
- kullanıcı soruları öngörülemez olabilir,
- sistemler eski olabilir.
Bu nedenle ciddi bir kurumsal seçimden önce kontrollü bir Proof of Concept (PoC) yapılması yararlıdır.
PoC için önerilen süreç
1. Kullanım senaryosunu sınırlandırın.
Tek bir problem seçin.
2. Başarı kriterlerini önceden belirleyin.
Örneğin doğruluk, görev süresi, maliyet ve insan müdahalesi.
3. Temsil edici test verisi hazırlayın.
Yalnızca kolay örnekleri değil, zor ve sınır durumlarını da dahil edin.
4. Birden fazla aracı aynı veri üzerinde test edin.
Karşılaştırmanın adil olabilmesi için görevler mümkün olduğunca aynı olmalıdır.
5. Hataları kategorize edin.
Yalnızca başarı yüzdesine değil, başarısızlık türlerine bakın.
6. Güvenlik testleri gerçekleştirin.
Yetkisiz veri erişimi, prompt injection ve beklenmeyen sistem davranışları değerlendirilmelidir.
7. Gerçek maliyeti ölçün.
API maliyeti kadar insan müdahalesi ve altyapı maliyetlerini de hesaba katın.
8. Sonuçları dokümante edin.
Seçim kararı daha sonra denetlenebilir olmalıdır.
NIST'in Measure yaklaşımı da risklerin ve performansın uygun metriklerle değerlendirilmesini, ölçümlerin belgelenmesini ve sistemlerin üretim sırasında izlenmeye devam edilmesini önerir [1].
Temsili Kurumsal Senaryo
Aşağıdaki örnek gerçek bir şirket veya proje değildir; değerlendirme yöntemini göstermek amacıyla hazırlanmış temsili bir senaryodur.
Bir üretim şirketinin 20.000 teknik dokümanı olduğunu düşünelim. Bakım ekibi arıza sırasında ilgili prosedürü bulmak için dokümanlarda manuel arama yapıyor.
Şirket, çalışanların doğal dilde soru sorabileceği bir yapay zekâ destekli kurumsal arama sistemi kurmak istiyor.
Ekip üç farklı çözümü değerlendirmeye alıyor.
İlk aşamada 100 temsilî teknik soru hazırlanıyor. Her sorunun doğru cevabı ve hangi dokümanda bulunduğu uzmanlar tarafından belirleniyor.
Araçlar daha sonra aynı sorularla test ediliyor.
Ancak değerlendirme yalnızca doğru cevap sayısına bakılarak yapılmıyor.
Ekip ayrıca:
- yanlış bilgi üretimini,
- doğru kaynağı bulma oranını,
- cevap süresini,
- doküman erişim yetkilerini,
- loglama özelliklerini,
- entegrasyon gereksinimini,
- toplam kullanım maliyetini
inceliyor.
Bir çözüm daha akıcı cevaplar üretmesine rağmen zaman zaman kaynaksız teknik talimatlar oluşturuyor. Başka bir çözümün cevapları daha kısa fakat kullanılan dokümanı açık biçimde gösterebiliyor.
Bakım prosedüründe yanlış bilginin oluşturabileceği risk nedeniyle ekip değerlendirme kriterlerini yalnızca kullanıcı deneyimine göre değil, doğrulanabilirlik ve güvenlik açısından da ele alıyor.
Bu örnek, “en gelişmiş model” ile “belirli iş için en uygun sistem” arasındaki farkı gösterir.
İnsan Denetimi Nerede Gerekli?
Her yapay zekâ çıktısının insan tarafından kontrol edilmesi ölçeklenebilir değildir. Buna karşılık hiçbir çıktının kontrol edilmemesi de özellikle yüksek etkili süreçlerde ciddi risk yaratabilir.
Bu nedenle risk temelli bir yaklaşım kullanılabilir.
Düşük risk
Örneğin:
- fikir üretme,
- metin taslağı,
- toplantı notu düzenleme.
Çıktı doğrudan kritik işlem başlatmıyorsa daha hafif kontrol yeterli olabilir.
Orta risk
Örneğin:
- müşteri yanıtı hazırlama,
- rapor özetleme,
- kurumsal bilgi sorgulama.
Örnekleme yoluyla kontrol veya kullanıcı doğrulaması uygulanabilir.
Yüksek risk
Örneğin:
- finansal karar,
- çalışan değerlendirmesi,
- güvenlik prosedürü,
- hukuki işlem,
- kritik sistem değişikliği.
Bu tür alanlarda insan onayı, ayrıntılı loglama ve daha sıkı yetkilendirme gerekebilir.
Avrupa Birliği Yapay Zekâ Tüzüğü de belirli kullanım alanlarını risk temelli bir yaklaşımla düzenlemekte ve yüksek riskli sistemler için risk yönetimi, dokümantasyon, kayıt tutma ve insan gözetimi gibi yükümlülükler öngörmektedir. Güncel konsolide metne göre başlıca yüksek risk hükümleri sistem türüne bağlı olarak Madde 6(2)/Ek III sistemlerinde 2 Aralık 2027'den, Madde 6(1)/Ek I sistemlerinde ise 2 Ağustos 2028'den itibaren uygulanacaktır [7].
AB ile ilişkili faaliyetleri bulunan kuruluşların sistemlerinin AI Act kapsamındaki rolünü ve risk sınıfını ayrıca değerlendirmesi gerekir.
Yapay Zekâ Aracı Seçim Kontrol Listesi
Bir aracı kurumsal kullanıma almadan önce aşağıdaki soruların cevapları belgelenmelidir.
İş ihtiyacı
- Çözülmek istenen problem açık biçimde tanımlandı mı?
- Yapay zekâ kullanmadan aynı problem daha basit biçimde çözülebiliyor mu?
- Başarı kriterleri ölçülebilir mi?
- Mevcut süreç için başlangıç performansı ölçüldü mü?
Performans
- Araç gerçek şirket verileriyle test edildi mi?
- Başarısızlık örnekleri incelendi mi?
- Yanlış bilgi üretimi ölçüldü mü?
- Kritik sınır durumları test edildi mi?
Veri ve gizlilik
- Sisteme hangi veri kategorilerinin gönderileceği belirlendi mi?
- Kişisel veri bulunup bulunmadığı kontrol edildi mi?
- Verilerin nerede işlendiği biliniyor mu?
- Saklama ve silme politikaları incelendi mi?
- Verilerin model eğitimi için kullanılıp kullanılmadığı doğrulandı mı?
- Yurt dışına veri aktarımı varsa hukuki mekanizma değerlendirildi mi?
Güvenlik
- Kimlik doğrulama mekanizması yeterli mi?
- Rol bazlı erişim mümkün mü?
- Prompt injection senaryoları test edildi mi?
- Hassas veri sızıntısı test edildi mi?
- Model çıktıları başka sistemlerde kullanılmadan önce doğrulanıyor mu?
Teknik altyapı
- Gerekli API'ler mevcut mu?
- Mevcut sistemlerle entegrasyon test edildi mi?
- Loglama ve gözlemleme mümkün mü?
- Kullanım limitleri ve hız sınırları biliniyor mu?
- Sistem kesintisi durumunda alternatif süreç bulunuyor mu?
Maliyet
- Lisans maliyeti hesaplandı mı?
- API maliyeti hesaplandı mı?
- Entegrasyon maliyeti dahil edildi mi?
- İnsan kontrolü maliyeti hesaplandı mı?
- Ölçek büyüdüğünde maliyet projeksiyonu yapıldı mı?
Yönetişim
- Sistemin sahibi olan ekip belirlendi mi?
- Hangi kullanıcıların erişebileceği tanımlandı mı?
- Kabul edilebilir kullanım politikası oluşturuldu mu?
- Hataların nasıl raporlanacağı belirlendi mi?
- Sistemin kapatılmasını gerektiren koşullar tanımlandı mı?
Hangi Durumlarda Yapay Zekâ Aracı Kullanılmamalı?
Bir sürecin yapay zekâ ile yapılabiliyor olması, yapılması gerektiği anlamına gelmez.
NIST'in Manage yaklaşımı da yapay zekâ sisteminin amaçlanan hedefi sağlayıp sağlamadığının ve geliştirme veya kullanımın devam edip etmemesi gerektiğinin değerlendirilmesini önerir [8].
Aşağıdaki durumlarda alternatif çözümler daha uygun olabilir:
Deterministik sonuç gerekiyorsa: Basit iş kuralları veya geleneksel yazılım aynı görevi güvenilir biçimde çözebiliyorsa üretken yapay zekâ gereksiz karmaşıklık yaratabilir.
Hata toleransı çok düşükse: Yapay zekâ çıktısının doğrulanamayacağı fakat yanlış çıktının ciddi zarar oluşturabileceği süreçlerde kullanım yeniden değerlendirilmelidir.
Yeterli veri yönetişimi yoksa: Hangi verilerin sisteme gönderilebileceği bilinmiyorsa önce veri sınıflandırması ve erişim politikaları oluşturulmalıdır.
Başarı ölçülemiyorsa: Projenin ne zaman başarılı sayılacağı tanımlanamıyorsa teknoloji seçmek için henüz erken olabilir.
İnsan kontrolü mümkün değilse: Kritik sonuçlar üreten fakat doğrulanamayan sistemler operasyonel risk oluşturabilir.
Yapay Zekâ Aracı Seçiminde Sık Yapılan Hatalar
En popüler ürünü otomatik olarak seçmek
Popülerlik, belirli kurumsal kullanım senaryosuna uygunluk anlamına gelmez.
Yalnızca model kalitesine bakmak
Model performansı önemli olmakla birlikte güvenlik, entegrasyon, veri yönetimi ve maliyet de sistemin başarısını belirler.
Demo sonuçlarını gerçek performans kabul etmek
Demo senaryoları gerçek veri karmaşıklığını temsil etmeyebilir.
Güvenliği proje sonuna bırakmak
Özellikle şirket sistemlerine erişebilen AI agent ve otomasyonlarında güvenlik mimarinin başlangıcında ele alınmalıdır.
Sadece lisans fiyatını karşılaştırmak
Ucuz görünen bir çözüm yüksek entegrasyon veya operasyon maliyeti oluşturabilir.
Çıkış stratejisini düşünmemek
Tedarikçi değiştirme maliyeti sistem büyüdükçe artabilir.
Kullanıcı eğitimini ihmal etmek
Teknik olarak güvenli bir sistem bile çalışanların hassas bilgileri yanlış şekilde paylaşması nedeniyle risk oluşturabilir. KVKK'nın üretken yapay zekâ rehberi de kişisel verilerin korunması açısından kullanıcıların dikkat etmesi gereken hususları ele almaktadır [2].
Kurumsal Bir Değerlendirme Süreci Nasıl Kurulabilir?
Araç seçimini tek bir departmanın kararı olmaktan çıkarmak genellikle daha sağlıklı sonuç verir.
Kullanım senaryosuna bağlı olarak değerlendirmeye şu roller dahil edilebilir:
- iş birimi temsilcisi,
- ürün yöneticisi,
- yazılım veya AI ekibi,
- bilgi güvenliği,
- veri ekibi,
- hukuk/KVKK sorumluları,
- BT operasyonu,
- satın alma.
Her aracın aynı kriterler üzerinden değerlendirildiği standart bir AI Vendor Assessment dokümanı hazırlanabilir.
Bu doküman en azından:
- kullanım senaryosunu,
- veri sınıflandırmasını,
- güvenlik gereksinimlerini,
- performans testlerini,
- mevzuat kontrollerini,
- entegrasyon gereksinimlerini,
- maliyet analizini,
- riskleri,
- sistem sahibini,
- çıkış stratejisini
içermelidir.
ISO/IEC 42001, yapay zekâ kullanan veya sağlayan kuruluşlar için yapay zekâ yönetim sisteminin kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesine yönelik bir çerçeve sunmaktadır [6]. Bu yaklaşım, araç seçiminin tek seferlik satın alma kararından ziyade sürekli yönetişim sürecinin parçası olarak ele alınmasını destekler.
Araç Seçildikten Sonra Değerlendirme Bitmez
Bir model bugün yeterli performans gösterebilir fakat daha sonra:
- model sürümü değişebilir,
- fiyatlandırma değişebilir,
- kullanım hacmi artabilir,
- veri yapısı değişebilir,
- yeni güvenlik açıkları ortaya çıkabilir,
- şirketin ihtiyaçları değişebilir.
Bu nedenle üretim ortamına alınan yapay zekâ sistemleri düzenli olarak izlenmelidir.
OECD'nin güncellenmiş Yapay Zekâ İlkeleri de yapay zekâ sistemlerinin yaşam döngüsü boyunca sağlam, güvenli ve emniyetli olması ve potansiyel risklerin sürekli değerlendirilip yönetilmesi gerektiğini belirtir [9].
İzlenebilecek metrikler arasında:
- görev başarı oranı,
- hata oranı,
- insan müdahale oranı,
- kullanıcı geri bildirimi,
- gecikme süresi,
- işlem başına maliyet,
- güvenlik olayları,
- veri erişim ihlalleri
bulunabilir.
Belirlenen eşiklerin aşılması durumunda sistem yeniden değerlendirilebilir, kapsamı sınırlandırılabilir veya kullanımı durdurulabilir.
Sonuç
Şirketler için yapay zekâ aracı seçimi, birkaç modelin özelliklerini karşılaştırıp en güçlü görünen ürünü satın alma süreci değildir.
Sağlıklı bir değerlendirme; önce iş problemini tanımlamakla başlar. Ardından performans, veri güvenliği, KVKK gereksinimleri, siber güvenlik, entegrasyon, erişim yönetimi, izlenebilirlik, maliyet ve tedarikçi bağımlılığı birlikte değerlendirilmelidir.
Araçların gerçek şirket senaryolarıyla kontrollü bir PoC ortamında test edilmesi ve karar kriterlerinin önceden belirlenmesi, pazarlama iddiaları yerine ölçülebilir sonuçlarla karar verilmesini sağlar.
En önemli ayrım ise şudur:
En güçlü yapay zekâ modeli ile şirketiniz için en uygun yapay zekâ sistemi aynı şey olmak zorunda değildir.
Doğru seçim; belirli iş problemini kabul edilebilir maliyet, güvenlik ve risk seviyesinde çözen, ölçülebilir ve yönetilebilir sistemdir.
Sık Sorulan Sorular
Şirketler yapay zekâ aracı seçerken ilk olarak neye bakmalı?
İlk olarak ürünlere değil kullanım senaryosuna bakılmalıdır. Çözülmek istenen iş problemi, kullanıcılar, kullanılacak veriler ve başarı kriterleri tanımlanmadan yapılan ürün karşılaştırmaları yanıltıcı olabilir.
Kurumsal yapay zekâ aracı seçerken güvenlik nasıl değerlendirilmeli?
Kimlik doğrulama, yetkilendirme, veri şifreleme, loglama, veri saklama politikası, hassas bilgi sızıntısı, prompt injection ve harici sistemlere verilen yetkiler birlikte incelenmelidir.
Yapay zekâ aracına şirket verileri yüklemek güvenli mi?
Bu, kullanılan hizmetin veri işleme koşullarına ve gönderilen verinin niteliğine bağlıdır. Verilerin nerede işlendiği, ne kadar saklandığı, model eğitimi için kullanılıp kullanılmadığı ve üçüncü taraflara aktarılıp aktarılmadığı incelenmeden hassas kurumsal veri paylaşılmamalıdır.
Yapay zekâ araçlarını karşılaştırmanın en doğru yolu nedir?
Araçların aynı gerçekçi test veri seti ve aynı başarı kriterleri üzerinde karşılaştırılmasıdır. Doğruluk yanında hata türleri, maliyet, gecikme, güvenlik, entegrasyon ve insan müdahalesi gereksinimi de ölçülmelidir.
En iyi yapay zekâ modeli şirket için en iyi seçim midir?
Her zaman değil. Genel benchmarklarda güçlü bir model, şirketin belirli verisi, dili, entegrasyon gereksinimi veya güvenlik politikaları açısından uygun olmayabilir.
Yapay zekâ aracı satın almadan önce PoC yapmak gerekli mi?
Özellikle kurumsal ölçekte kullanılacak veya mevcut sistemlerle entegre edilecek çözümlerde PoC önemli bir risk azaltma yöntemidir. Araç gerçek şirket senaryolarında test edilerek performans, entegrasyon, güvenlik ve maliyet gözlemlenebilir.
Yapay zekâ aracının maliyeti nasıl hesaplanmalı?
Yalnızca abonelik veya API ücretine bakılmamalıdır. Entegrasyon, altyapı, geliştirme, güvenlik, insan kontrolü, eğitim, operasyon ve bakım giderleri toplam sahip olma maliyetine dahil edilmelidir.
KVKK yapay zekâ araçlarının kullanımını etkiler mi?
Kişisel veri işlenen yapay zekâ kullanım senaryolarında KVKK kapsamındaki yükümlülükler değerlendirilmelidir. Özellikle veri işleme amacı, hukuki sebep, güvenlik tedbirleri ve varsa yurt dışına veri aktarımı incelenmelidir.
Kaynaklar
[1] National Institute of Standards and Technology (NIST) — Artificial Intelligence Risk Management Framework (AI RMF 1.0), 26 Ocak 2023.
Doğrudan URL: NIST AI RMF 1.0
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Güvenilir yapay zekâ özellikleri; Govern, Map, Measure ve Manage fonksiyonları; kullanım bağlamı, test, performans ölçümü ve sürekli risk yönetimi.
[2] Kişisel Verileri Koruma Kurumu (KVKK) — Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda).
Doğrudan URL: KVKK Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Üretken yapay zekâ sistemlerinin yaşam döngüsünde kişisel veri işleme riskleri ve kullanıcıların kişisel verileri korumak için dikkate alması gereken hususlar.
[3] Kişisel Verileri Koruma Kurumu (KVKK) — Yurt Dışına Aktarım. 6698 sayılı Kanun'un 9. maddesinde yapılan değişiklikler 1 Haziran 2024 tarihinde yürürlüğe girmiştir.
Doğrudan URL: KVKK Yurt Dışına Aktarım
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Kişisel verilerin yurt dışına aktarımı; standart sözleşmeler ve bağlayıcı şirket kuralları dahil uygun güvence mekanizmaları.
[4] National Institute of Standards and Technology (NIST) — Autio, C. ve diğerleri, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile (NIST AI 600-1), 26 Temmuz 2024; NIST sayfası 8 Nisan 2026 tarihinde güncellenmiştir.
Doğrudan URL: NIST AI 600-1 Generative AI Profile
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Üretken yapay zekâya özgü risklerin belirlenmesi ve bu risklerin AI yaşam döngüsü boyunca yönetilmesi.
[5] OWASP Foundation — GenAI Security Project — OWASP Top 10 for LLM Applications 2026, Eylül 2026.
Doğrudan URL: OWASP Top 10 for LLM and GenAI
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Prompt injection, hassas bilgi ifşası, tedarik zinciri, veri/model zehirleme ve uygunsuz çıktı işleme dahil LLM ve üretken yapay zekâ güvenlik riskleri.
[6] International Organization for Standardization (ISO) — ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system, Aralık 2023.
Doğrudan URL: ISO/IEC 42001:2023
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Yapay zekâ yönetim sistemi kurulması, uygulanması, sürdürülmesi ve sürekli iyileştirilmesi; risk, şeffaflık ve yönetişim yaklaşımı.
[7] European Union — Regulation (EU) 2024/1689 — Artificial Intelligence Act; 27 Temmuz 2026 tarihli konsolide metin.
Doğrudan URL: AI Act — güncel konsolide metin, EUR-Lex
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Yüksek riskli yapay zekâ sistemlerine ilişkin yükümlülükler, kalite yönetimi, teknik dokümantasyon, kayıt tutma ve güncel uygulama tarihleri.
[8] National Institute of Standards and Technology (NIST), AI Resource Center — AI RMF Playbook — Manage.
Doğrudan URL: NIST AI RMF Playbook — Manage
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Yapay zekâ sisteminin amaçlanan hedefe ulaşıp ulaşmadığının ve geliştirme veya dağıtımın devam edip etmemesi gerektiğinin değerlendirilmesi.
[9] OECD.AI — OECD AI Principles — Robustness, Security and Safety. OECD Yapay Zekâ İlkeleri 2019'da kabul edilmiş, Mayıs 2024'te güncellenmiştir.
Doğrudan URL: OECD AI Principles — Robustness, Security and Safety
Erişim tarihi: 27 Eylül 2026.
Desteklediği iddialar: Yapay zekâ sistemlerinin yaşam döngüsü boyunca sağlam, güvenli ve emniyetli olması; risklerin sürekli değerlendirilmesi ve yönetilmesi gerekliliği.